Parcours
Certificats
Explorez mes certifications professionnelles et mes réalisations obtenues auprès de diverses institutions de premier plan de l'industrie.
Parcours
Explorez mes certifications professionnelles et mes réalisations obtenues auprès de diverses institutions de premier plan de l'industrie.
Les prérequis de l'examen d'architecte Azure : coûts, gouvernance, sécurité, haute disponibilité et décisions de conception. C'est la carte mentale que j'utilise avant de proposer une architecture cloud.
Bicep, ARM et Desired State Configuration pour mettre l'infrastructure sous contrôle de version : modèles, paramètres, environnements et état désiré. Ce que j'en retiens : un serveur reconstruit doit être indiscernable du précédent.
Sécurité et preuves dans le pipeline : politiques sous forme de code, contrôles de dépendances, licences et traçabilité de chaque changement. Ce que j'en retiens : la conformité est un produit livré avec le logiciel.
Compétence appliquée Microsoft : agents IA sur Azure avec mémoire de conversation et capacité d’action, d’un agent de dépenses à un flux multi-agents de réservation.
Contrôle de version, paquets, dépôts et résolution mise à jour des dépendances. Ce que j'en retiens : une dépendance transitive est mon code pour tout ce qui compte, sauf pour la licence.
Des fondamentaux de l’agent à une solution multi-agents déployable sur Microsoft Foundry : outils, MCP, Foundry IQ, Agent Framework et A2A.
Google Distributed Cloud air-gapped : infrastructure déconnectée d'Internet pour environnements classifiés, architecture et exploitation.
Ce qu'est réellement une plateforme interne : chemins balisés, golden paths, autonomie pour les équipes produit et expérience développeur. Ce que j'en retiens : l'objectif n'est pas la technologie, c'est que l'équipe produit arrête de demander.
Techniques de réseau pour l'infrastructure IA dans Google Cloud : NCCL, GKE Inference Gateway et le chemin des tokens du modèle vers l'utilisateur.
Orchestration et automatisation de l'infrastructure IA dans Google Cloud : GKE, files d'inférence et opérations de cycle de vie automatisées.
Microsoft Entra ID comme service d’identité cloud : utilisateurs et groupes, MFA en complément des mesures préventives et réinitialisation automatique du mot de passe.
Six modules AD DS — contrôleurs, FSMO, stratégies et fonctionnalités avancées — qui se terminent par l’identité hybride avec Microsoft Entra ID et des DC IaaS dans Azure.
Sécuriser un vrai stockage d'objets : identités managées, RBAC, clés d'accès partagé, SAS de site statique et Defender for Storage. Ce que j'en retiens : un conteneur anonyme n'est pas une mauvaise configuration, c'est une décision.
Azure Key Vault pour les clés, chaînes de connexion et certificats, et Azure App Configuration pour les paramètres multi-environnements avec étiquettes et références Key Vault.
Active Directory Domain Services des composants logiques et physiques à l’administration avancée : contrôleurs de domaine, FSMO, stratégie de groupe, confiances, réplication et AD CS.
Sécurité en couches d’Azure Storage — chiffrement au repos et en transit, CORS, contrôle et audit des accès — et Azure RBAC avec portées hiérarchiques.
La culture SRE de Google : SLO, budgets d'erreur, post-mortems sans blâme et l'équilibre entre vélocité de livraison et fiabilité.
Identité hybride entre Active Directory local et Microsoft Entra ID, plus des contrôleurs de domaine IaaS dans Azure avec VPN ou ExpressRoute, sites, confiances et FSMO.
Le langage des mesures : contexte de filtre, intelligence temporelle, itération et ce que coûte une mesure coûteuse. Ce que j'en retiens : le nom d'une mesure est une décision métier, pas une étiquette.
Ce qu'est un agent par rapport à une application d'IA : outils, mémoire, planification et boucle de décision. Ce que j'en retiens : un agent sans outils est une façon coûteuse de générer du texte.
Les processeurs Arm Axion de Google : architecture, pourquoi Arm gagne dans le cloud et leur place dans le portefeuille Google Cloud.
Planifier un pare-feu de nouvelle génération dans Google Cloud : règles de pare-feu réseau, segmentation et décisions de périmètre avant le déploiement.
Ce qu'il y a sous la console : régions, zones de disponibilité, services et modèle de responsabilité partagée. Ce que j'en retiens : la frontière exacte entre ce que le fournisseur protège et ce que je protège.
Microsoft Entra comme plan d'identité : authentification, autorisations, accès conditionnel et gouvernance. Ce que j'en retiens : l'identité est la première décision d'architecture et la dernière qu'on veut changer.
Quand choisir un stockage de documents, clé-valeur ou de graphes, et ce que chaque modèle gagne et perd. Ce que j'en retiens : le choix n'est pas dicté par la technologie mais par le motif d'accès.
La carte des services d'IA d'Azure : vision, parole, langage, recherche et Document Intelligence, avec leurs cas d'usage et leurs limites. Ce que j'en retiens : choisir par la tâche, pas par l'attrait du produit.
Le travail opérationnel derrière un système d'identité : arrivées, réaffectations, groupes, permissions et révisions périodiques. Ce que j'en retiens : la sécurité d'une organisation relève souvent de la maintenance, pas de la conception.
Comment s'articulent les briques de sécurité dans Azure : Defender, Sentinel, Key Vault, Defender for Cloud et la posture en tant que service. Ce que j'en retiens : la sécurité est une chaîne de télémétrie, pas une liste de produits.
Ce qu'est le cloud et ce que cela change : modèles de service, évolutivité, paiement à l'usage et responsabilité partagée. Ce que j'en retiens : passer au cloud ne supprime pas la responsabilité, il la répartit.
Sécurité et preuves dans le pipeline : politiques sous forme de code, contrôles de dépendances, licences et traçabilité de chaque changement. Ce que j'en retiens : la conformité est un produit livré avec le logiciel.
Contrôle de version, paquets, dépôts et résolution mise à jour des dépendances. Ce que j'en retiens : une dépendance transitive est mon code pour tout ce qui compte, sauf pour la licence.
Google Distributed Cloud air-gapped : infrastructure déconnectée d'Internet pour environnements classifiés, architecture et exploitation.
Microsoft Entra ID comme service d’identité cloud : utilisateurs et groupes, MFA en complément des mesures préventives et réinitialisation automatique du mot de passe.
Six modules AD DS — contrôleurs, FSMO, stratégies et fonctionnalités avancées — qui se terminent par l’identité hybride avec Microsoft Entra ID et des DC IaaS dans Azure.
GitHub Advanced Security : analyse des secrets sur tout l’historique Git, gestion des dépendances avec Dependabot et analyse de code avec CodeQL.
CodeQL traitant le code comme des données : requêtes sur la base relationnelle, analyse de variantes, administration GHAS et politiques de sécurité au niveau du dépôt.
Sécurité dans les pipelines Azure DevOps sur un scénario bancaire : ressources du pipeline, identité des agents, autorisations, modèles et variables sécurisées.
Sécuriser un vrai stockage d'objets : identités managées, RBAC, clés d'accès partagé, SAS de site statique et Defender for Storage. Ce que j'en retiens : un conteneur anonyme n'est pas une mauvaise configuration, c'est une décision.
Modélisation des menaces en quatre phases sur des diagrammes de flux de données : éléments, couches de profondeur, approche, framework STRIDE, priorisation des contrôles et outils.
Azure Key Vault pour les clés, chaînes de connexion et certificats, et Azure App Configuration pour les paramètres multi-environnements avec étiquettes et références Key Vault.
Active Directory Domain Services des composants logiques et physiques à l’administration avancée : contrôleurs de domaine, FSMO, stratégie de groupe, confiances, réplication et AD CS.
Choisir une base comme décision d'architecture : relationnelle ou non, modélisation, index, transactions et évolution du schéma. Ce que j'en retiens : le choix de la base impose le modèle de concurrence.
Google Security Operations (Unified SecOps) : la console unifiée, ingestion d'événements, cas d'investigation et détections sur un environnement d'entraînement.
La sécurité IA étend la cybersécurité aux risques spécifiques des systèmes IA : jailbreak, injection d’invite, contrôles du cycle de vie et red teaming.
Sécurité en couches d’Azure Storage — chiffrement au repos et en transit, CORS, contrôle et audit des accès — et Azure RBAC avec portées hiérarchiques.
Security Command Center depuis le début : actifs, constats, groupes de politiques et inventaire des risques d'un projet Google Cloud.
Prioriser les constats dans Security Command Center : gravité, exposition et la lecture qui transforme une liste d'alertes en plan de remédiation.
Identité hybride entre Active Directory local et Microsoft Entra ID, plus des contrôleurs de domaine IaaS dans Azure avec VPN ou ExpressRoute, sites, confiances et FSMO.
Gouvernance du contenu Power BI : espaces de travail, sécurité au niveau de la ligne, certification, versionnage et cycle de vie. Ce que j'en retiens : en BI, l'essentiel du travail n'est pas le rapport, c'est décider qui voit quoi.
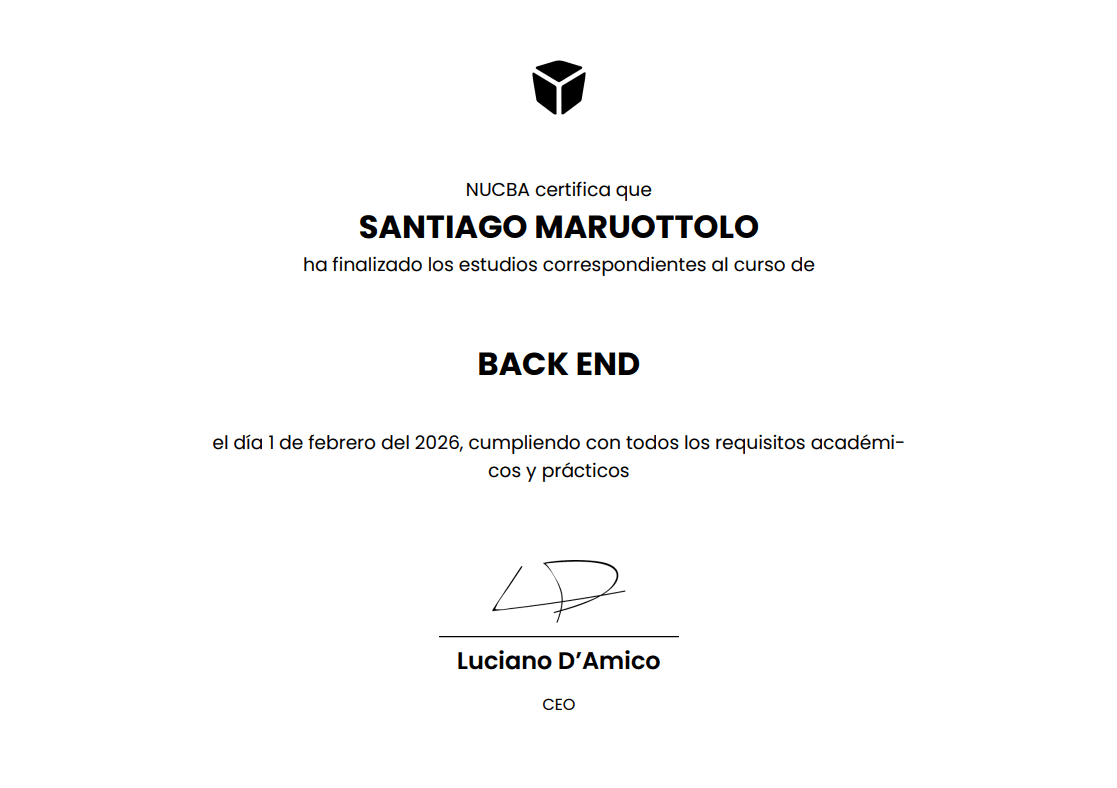
Certification NUCBA : conception d'API REST avec Node, Express et TypeScript, persistance MongoDB, cache Redis et sécurité JWT.
Model Armor protège les applications IA contre l'injection de prompt et les données malveillantes : filtrage des prompts et des réponses sur le chemin de l'API.
La console de sécurité Google Workspace en pratique : double authentification avec codes de secours, clés de sécurité, mots de passe d'application, contrôle des appareils et accès conditionnel.
La surface d'attaque de l'IA dans le cloud : menaces sur les modèles et les données, contrôles de responsabilité partagée et pratiques de sécurité pour les charges IA.
Planifier un pare-feu de nouvelle génération dans Google Cloud : règles de pare-feu réseau, segmentation et décisions de périmètre avant le déploiement.
Classification, prévention de perte de données, rétention, eDiscovery et export dans Google Workspace : étiquettes pour Drive et Gmail et les contrôles du cycle de vie de l'information.
Cloud Identity comme fournisseur d'identité : création de l'instance et du profil d'entreprise, cycle de vie des utilisateurs, synchronisation avec Active Directory et relation avec Google Workspace.
Microsoft Entra comme plan d'identité : authentification, autorisations, accès conditionnel et gouvernance. Ce que j'en retiens : l'identité est la première décision d'architecture et la dernière qu'on veut changer.
Le travail opérationnel derrière un système d'identité : arrivées, réaffectations, groupes, permissions et révisions périodiques. Ce que j'en retiens : la sécurité d'une organisation relève souvent de la maintenance, pas de la conception.
Comment s'articulent les briques de sécurité dans Azure : Defender, Sentinel, Key Vault, Defender for Cloud et la posture en tant que service. Ce que j'en retiens : la sécurité est une chaîne de télémétrie, pas une liste de produits.
Choisir une base comme décision d'architecture : relationnelle ou non, modélisation, index, transactions et évolution du schéma. Ce que j'en retiens : le choix de la base impose le modèle de concurrence.
Gouvernance du contenu Power BI : espaces de travail, sécurité au niveau de la ligne, certification, versionnage et cycle de vie. Ce que j'en retiens : en BI, l'essentiel du travail n'est pas le rapport, c'est décider qui voit quoi.
Le langage des mesures : contexte de filtre, intelligence temporelle, itération et ce que coûte une mesure coûteuse. Ce que j'en retiens : le nom d'une mesure est une décision métier, pas une étiquette.
Conception d'états pensés pour que quelqu'un décide : hiérarchie visuelle, mise en avant, accessibilité des couleurs et densité d'information. Ce que j'en retiens : on teste un rapport avec la question du lecteur, pas avec celle de son auteur.
Tables de faits et dimensions, relations et granularité : le modèle qui porte chaque mesure. Ce que j'en retiens : définir la granularité avant de choisir les tables, car ensuite c'est irréversible.
L'étape qui décide de la qualité de la suite : charger, nettoyer, typer et valider avant de modéliser. Ce que j'en retiens : typer tôt, car une colonne mal typée se propage jusqu'au rapport.
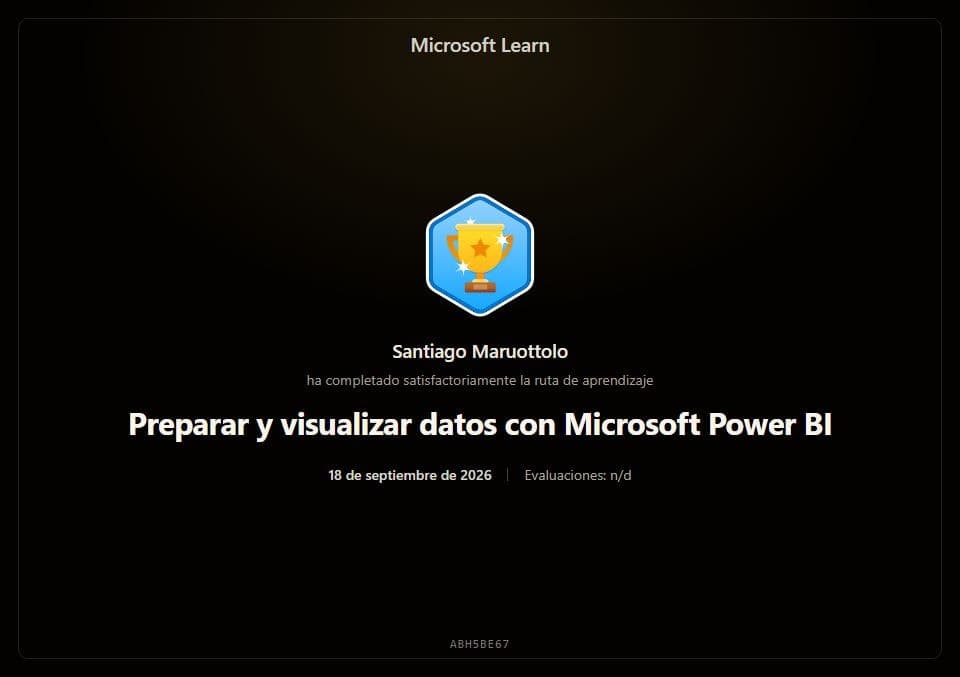
Le chemin complet de la donnée brute au rapport : connecteurs, Power Query, modélisation et visualisation. Ce que j'en retiens : 70 % du travail se fait avant le graphique, et c'est là qu'on voit si le rapport sert.
Quand choisir un stockage de documents, clé-valeur ou de graphes, et ce que chaque modèle gagne et perd. Ce que j'en retiens : le choix n'est pas dicté par la technologie mais par le motif d'accès.
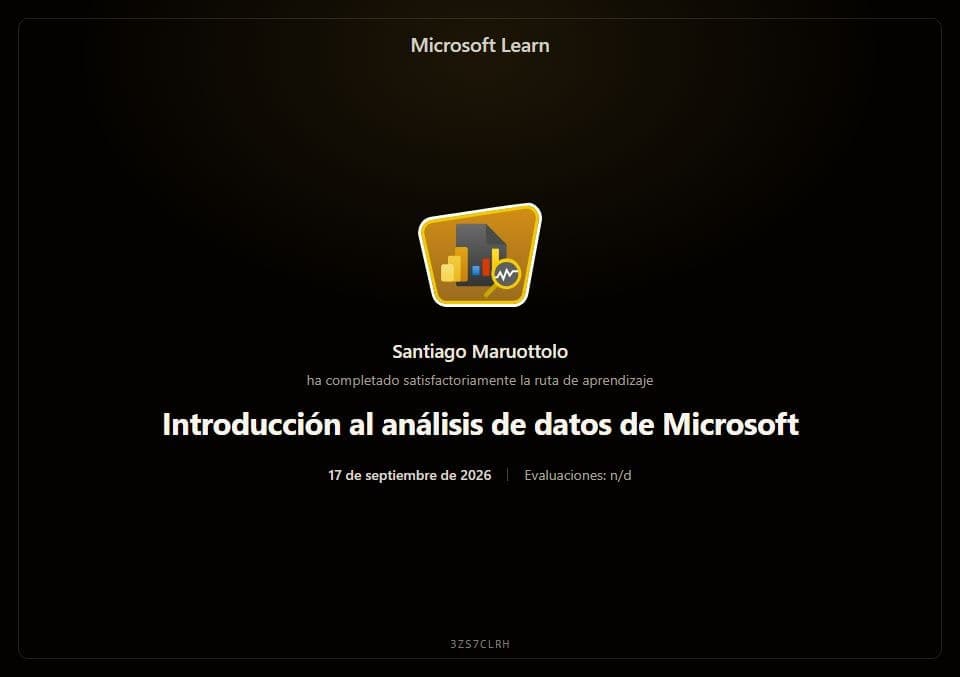
Le trajet complet : de la question à la donnée, de la donnée à la mesure et de la mesure au rapport. Ce que j'en retiens : 70 % du travail se fait avant la visualisation.
Compétence appliquée Microsoft : agents IA sur Azure avec mémoire de conversation et capacité d’action, d’un agent de dépenses à un flux multi-agents de réservation.
Des fondamentaux de l’agent à une solution multi-agents déployable sur Microsoft Foundry : outils, MCP, Foundry IQ, Agent Framework et A2A.
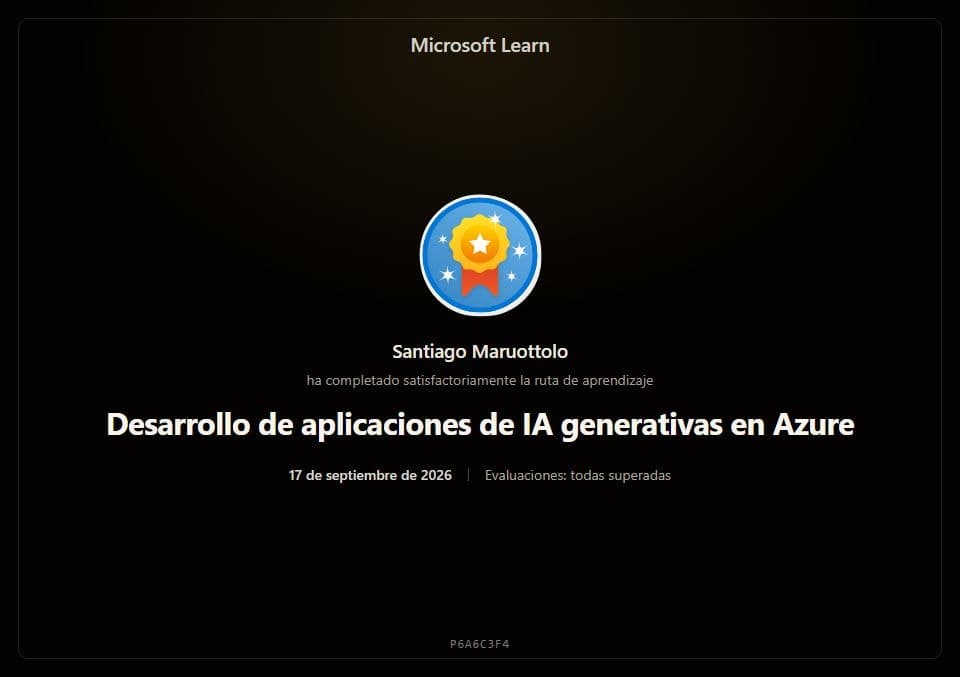
Construire sur Azure OpenAI : choisir le modèle, concevoir les prompts, ajouter la recherche et évaluer la sortie. Ce que j'en retiens : le prompt est l'interface du programme, donc il mérite un contrôle de version.
Agents conversationnels sur Vertex AI et Dialogflow CX : flux, intents, fulfillment et intégration de Gemini dans la conversation.
Orchestrer des flux multi-agents avec Gemini Enterprise : répartir le travail entre assistants et automatiser des actions entre systèmes.
La sécurité IA étend la cybersécurité aux risques spécifiques des systèmes IA : jailbreak, injection d’invite, contrôles du cycle de vie et red teaming.
Model Armor protège les applications IA contre l'injection de prompt et les données malveillantes : filtrage des prompts et des réponses sur le chemin de l'API.
La surface d'attaque de l'IA dans le cloud : menaces sur les modèles et les données, contrôles de responsabilité partagée et pratiques de sécurité pour les charges IA.
Ce qu'est un agent par rapport à une application d'IA : outils, mémoire, planification et boucle de décision. Ce que j'en retiens : un agent sans outils est une façon coûteuse de générer du texte.
IA responsable pour les dirigeants : les principes de Google (utile, équitable, privé, sûr) traduits en décisions produit et gouvernance.
Ce qui distingue l'IA de la programmation classique : données, entraînement, inférence et hallucinations. Ce que j'en retiens : un modèle est une fonction avec des poids, pas une base qu'il interroge.
La première application Gemini Enterprise : connecteurs de sources de données, grounding et un agent qui répond sur l'entreprise.
La carte des services d'IA d'Azure : vision, parole, langage, recherche et Document Intelligence, avec leurs cas d'usage et leurs limites. Ce que j'en retiens : choisir par la tâche, pas par l'attrait du produit.
Gemini dans Google Meet : résumés, capture des décisions et les fonctions qui transforment une réunion en document de travail.
Comment l'IA générative s'utilise au quotidien en développement : prompts, usage responsable et limites de l'outil. Ce que j'en retiens : l'outil ne raccourcit pas le jugement, il l'amplifie — le résultat vaut ce que vaut la question.
Gemini et Apps Script en courtes sprints d'automatisation : de la demande au modèle jusqu'à l'exécution de la tâche dans les outils Google.
Créer un jeu vidéo avec l'IA dans Google Antigravity : l'agent de développement, les prompts et le cycle de prototypage assisté.
Bicep, ARM et Desired State Configuration pour mettre l'infrastructure sous contrôle de version : modèles, paramètres, environnements et état désiré. Ce que j'en retiens : un serveur reconstruit doit être indiscernable du précédent.
Sécurité et preuves dans le pipeline : politiques sous forme de code, contrôles de dépendances, licences et traçabilité de chaque changement. Ce que j'en retiens : la conformité est un produit livré avec le logiciel.
Contrôle de version, paquets, dépôts et résolution mise à jour des dépendances. Ce que j'en retiens : une dépendance transitive est mon code pour tout ce qui compte, sauf pour la licence.
Ce qu'est réellement une plateforme interne : chemins balisés, golden paths, autonomie pour les équipes produit et expérience développeur. Ce que j'en retiens : l'objectif n'est pas la technologie, c'est que l'équipe produit arrête de demander.
GitHub Advanced Security : analyse des secrets sur tout l’historique Git, gestion des dépendances avec Dependabot et analyse de code avec CodeQL.
CodeQL traitant le code comme des données : requêtes sur la base relationnelle, analyse de variantes, administration GHAS et politiques de sécurité au niveau du dépôt.
Sécurité dans les pipelines Azure DevOps sur un scénario bancaire : ressources du pipeline, identité des agents, autorisations, modèles et variables sécurisées.
Google Security Operations (Unified SecOps) : la console unifiée, ingestion d'événements, cas d'investigation et détections sur un environnement d'entraînement.
La culture SRE de Google : SLO, budgets d'erreur, post-mortems sans blâme et l'équilibre entre vélocité de livraison et fiabilité.
Certification NUCBA : conception d'API REST avec Node, Express et TypeScript, persistance MongoDB, cache Redis et sécurité JWT.
Certification NUCBA : React, architecture par composants, hooks, gestion d'état global, routage et consommation d'API.
Ce qu'il y a sous la console : régions, zones de disponibilité, services et modèle de responsabilité partagée. Ce que j'en retiens : la frontière exacte entre ce que le fournisseur protège et ce que je protège.
Certification NUCBA : JavaScript moderne, asynchronisme et promesses, manipulation du DOM et événements, et programmation fonctionnelle ES6+.
Certification du Gouvernement de la Ville de Buenos Aires : recherche utilisateur, architecture de l'information et tests d'utilisabilité.
Certification NUCBA : design web, HTML5 sémantique, accessibilité, mises en page mobile first, préprocesseurs et frameworks UI.
HTML comme langage de balisage, CSS pour la présentation et l’accessibilité web dès le départ : lecteurs d’écran, navigation au clavier, contraste et Lighthouse.