Trayectoria
Certificados
Explora mis certificaciones y logros profesionales obtenidos en diversas instituciones líderes de la industria.
Trayectoria
Explora mis certificaciones y logros profesionales obtenidos en diversas instituciones líderes de la industria.
Las rutas que preparan para el examen de arquitectura de Azure: costos, gobernanza, seguridad, alta disponibilidad y decisiones de diseño. Es el mapa mental que uso antes de proponer una arquitectura en la nube.
Bicep, ARM y Desired State Configuration para llevar la infraestructura a control de versiones: plantillas, parámetros, entornos y estado deseado. Lo que me llevé es que un servidor recreado tiene que ser indistinguible del anterior.
Seguridad y evidencia dentro del pipeline: políticas como código, comprobaciones de dependencias, licencias y trazabilidad de cada cambio. Lo que me llevé es que el cumplimiento es un producto que se entrega junto con el software.
Aptitud aplicada de Microsoft: agentes de IA sobre Azure con memoria de conversación y capacidad de actuar, de un agente de gastos a un flujo multiagente de reservas.
Control de versiones, paquetes, repositorios y actualización de la resolución de dependencias. Lo que me llevé es que la dependencia transitiva es código mío en todo lo que importa salvo en la licencia.
De los fundamentos del agente a una solución multiagente desplegable sobre Microsoft Foundry: herramientas, MCP, Foundry IQ, Agent Framework y A2A.
Distribuidor de Google Cloud air-gapped: infraestructura desconectada de Internet para entornos clasificados, su arquitectura y operación.
Qué es realmente una plataforma interna: paved roads, Golden Paths, autoservicio para el equipo de producto yDeveloper Experience. Lo que me llevé es que el objetivo no es la tecnología, es que el equipo de producto deje de pedir cosas.
Técnicas de red para infraestructura de IA en Google Cloud: NCCL, GKE Inference Gateway y el camino de los tokens desde el modelo hasta el usuario.
Orquestación y automatización de la infraestructura de IA en Google Cloud: GKE, colas de inferencia y operación automatizada del ciclo de vida.
Microsoft Entra ID como servicio de identidad en la nube: usuarios y grupos, MFA sobre las medidas previas y autoservicio de restablecimiento de contraseña.
Seis módulos de AD DS —controladores, FSMO, directivas y características avanzadas— que cierran con identidad híbrida con Microsoft Entra ID y DCs de IaaS en Azure.
Proteger un almacén de objetos real: identidades gestionadas, RBAC, Shared Access Keys, estáticos con SAS y Defender for Storage. Lo que me llevé es que un bucket anónimo no es un error de configuración, es una decisión.
Azure Key Vault para claves, cadenas y certificados, y Azure App Configuration para configuración multi-entorno con etiquetas y referencias a Key Vault.
Active Directory Domain Services de los componentes lógicos y físicos a la administración avanzada: controladores, FSMO, directivas de grupo, confianzas, replicación y AD CS.
Seguridad por capas de Azure Storage —cifrado en reposo y en tránsito, CORS, control y auditoría del acceso— y Azure RBAC con ámbitos jerárquicos.
La cultura SRE de Google: SLO, error budgets, postmortems sin culpa y el equilibrio entre velocidad de release y confiabilidad.
Identidad híbrida entre Active Directory local y Microsoft Entra ID, y controladores de dominio de IaaS en Azure con VPN o ExpressRoute, sitios, confianzas y FSMO.
El lenguaje de medidas: contexto de filtro, funciones de tiempo, iteración y lo que cuesta una medida cara. Lo que me llevé es que un nombre de medida es una decisión de negocio, no una etiqueta.
Qué es un agente frente a una aplicación con IA: herramientas, memoria, planificación y el bucle de decisión. Lo que me llevé es que un agente sin herramientas es una forma cara de generar texto.
Los procesadores Arm Axion de Google: arquitectura, por qué Arm gana en la nube y dónde encajan en el portafolio de Google Cloud.
Cómo planificar un next-generation firewall en Google Cloud: reglas de firewall de red, segmentación y las decisiones de perímetro antes de desplegar.
Qué hay debajo de la consola: regiones, zonas de disponibilidad, servicios y el modelo de responsabilidad compartida. Lo que me llevé es la línea exacta entre lo que protege el proveedor y lo que protejo yo.
Microsoft Entra como plano de identidad: autenticación, autorizaciones, acceso condicional y gobernanza. Lo que me llevé es la idea de que la identidad es la primera decisión de arquitectura y la última que conviene cambiar.
Cuándo elegir un almacén de documentos, de clave-valor o de grafos, y qué se gana y se pierde con cada modelo. Lo que me llevé es que la elección no la define la tecnología sino el patrón de acceso.
El mapa de servicios de IA de Azure: visión, voz, lenguaje, búsqueda y Document Intelligence, con sus casos de uso y sus límites. Lo que me llevé es elegir por tarea y no por Election de producto.
El trabajo operativo detrás de un sistema de identidad: altas, reasignaciones, grupos, permisos y revisiones periódicas. Lo que me llevé es cuánto de la seguridad de una organización es mantenimiento, no diseño.
Cómo se ordenan las piezas de seguridad en Azure: Defender, Sentinel, Key Vault, Defender for Cloud y la postura como servicio. Lo que me llevé es que la seguridad es una cadena de telemetría, no una lista de productos.
Qué es la nube y qué cambia con ella: modelos de servicio, escalabilidad, costo por consumo y responsabilidad compartida. Lo que me llevé es que moverse a la nube no elimina la responsabilidad, la reparte.
Seguridad y evidencia dentro del pipeline: políticas como código, comprobaciones de dependencias, licencias y trazabilidad de cada cambio. Lo que me llevé es que el cumplimiento es un producto que se entrega junto con el software.
Control de versiones, paquetes, repositorios y actualización de la resolución de dependencias. Lo que me llevé es que la dependencia transitiva es código mío en todo lo que importa salvo en la licencia.
Distribuidor de Google Cloud air-gapped: infraestructura desconectada de Internet para entornos clasificados, su arquitectura y operación.
Microsoft Entra ID como servicio de identidad en la nube: usuarios y grupos, MFA sobre las medidas previas y autoservicio de restablecimiento de contraseña.
Seis módulos de AD DS —controladores, FSMO, directivas y características avanzadas— que cierran con identidad híbrida con Microsoft Entra ID y DCs de IaaS en Azure.
GitHub Advanced Security: examen de secretos sobre todo el historial de Git, administración de dependencias con Dependabot y examen de código con CodeQL.
CodeQL tratando el código como datos: consultas sobre la base relacional, análisis de variantes, administración de GHAS y directivas de seguridad por repositorio.
Seguridad en canalizaciones de Azure DevOps sobre un escenario bancario: recursos de canalización, identidad de agentes, permisos, plantillas y variables seguras.
Proteger un almacén de objetos real: identidades gestionadas, RBAC, Shared Access Keys, estáticos con SAS y Defender for Storage. Lo que me llevé es que un bucket anónimo no es un error de configuración, es una decisión.
Modelado de amenazas en cuatro fases sobre diagramas de flujo de datos: elementos, capas de profundidad, enfoque, marco STRIDE, priorización de controles y herramientas.
Azure Key Vault para claves, cadenas y certificados, y Azure App Configuration para configuración multi-entorno con etiquetas y referencias a Key Vault.
Active Directory Domain Services de los componentes lógicos y físicos a la administración avanzada: controladores, FSMO, directivas de grupo, confianzas, replicación y AD CS.
Elegir base de datos como decisión de arquitectura: relacional o no relacional, modelado, índices,Transactions y evolución del esquema. Lo que me llevé es que la elección de la base impone el modelo de concurrencia.
Google Security Operations (Unified SecOps): la consola unificada, ingesta de eventos, casos de investigación y detecciones sobre un entorno de entrenamiento.
La seguridad de la IA amplía la ciberseguridad para los riesgos específicos de los sistemas de IA: jailbreaking, inyección de prompt, controles del ciclo de vida y red teaming.
Seguridad por capas de Azure Storage —cifrado en reposo y en tránsito, CORS, control y auditoría del acceso— y Azure RBAC con ámbitos jerárquicos.
Security Command Center desde cero: activos, Findings, grupos de políticas y el inventario de riesgos de un proyecto de Google Cloud.
Priorizar Findings en Security Command Center: severidad, exposición y la lectura que convierte una lista de alertas en un plan de remediación.
Identidad híbrida entre Active Directory local y Microsoft Entra ID, y controladores de dominio de IaaS en Azure con VPN o ExpressRoute, sitios, confianzas y FSMO.
Gobernanza del contenido de Power BI: espacios de trabajo,.row-level seguridad,atianización, versionado y ciclo de vida. Lo que me llevé es que en BI la mayor parte del trabajo no es el informe, es decidir quién ve qué.
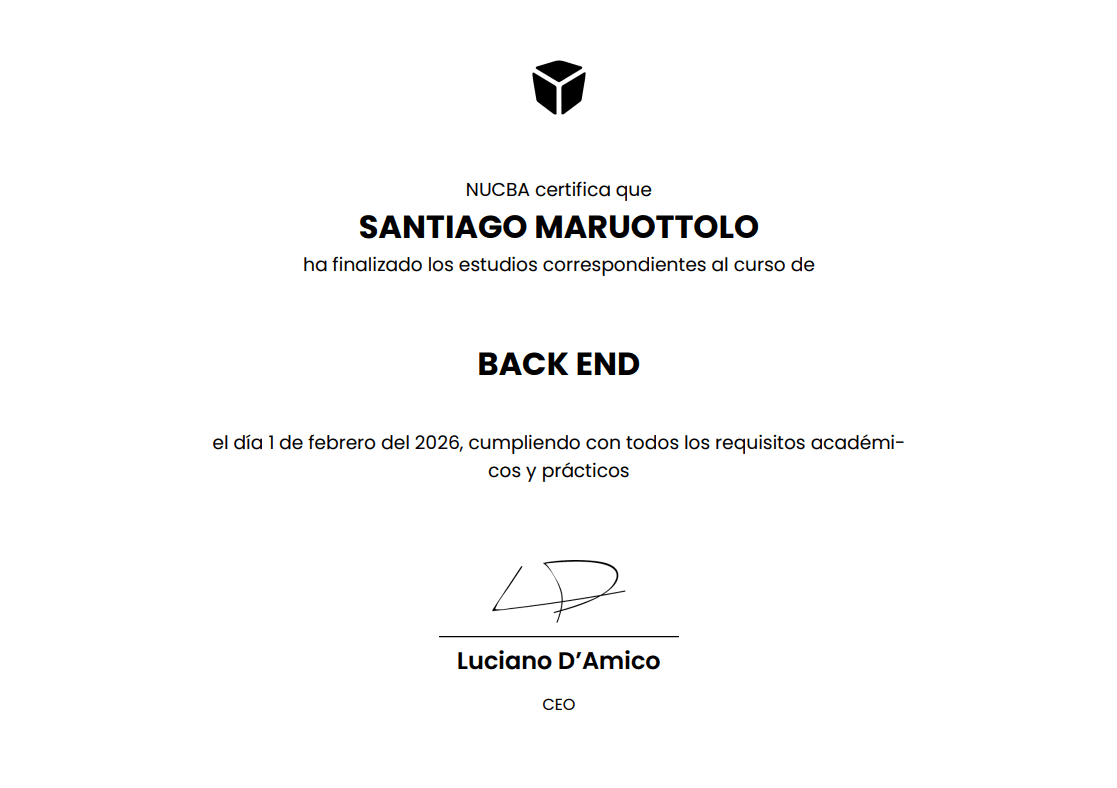
Certificación de NUCBA: diseño de APIs REST con Node, Express y TypeScript, persistencia en MongoDB, caché con Redis y seguridad con JWT.
Model Armor protege las aplicaciones de IA contra inyección de prompt y datos maliciosos: filtrado de prompts y respuestas en el camino de la API.
El panel de seguridad de Google Workspace en la práctica: 2-Step Verification con códigos de respaldo, claves de seguridad, contraseñas de aplicación, controles de dispositivo y acceso condicional.
La superficie de ataque de la IA en la nube: amenazas a modelos y datos, controles del modelo de responsabilidad compartida y prácticas de seguridad para cargas de IA.
Cómo planificar un next-generation firewall en Google Cloud: reglas de firewall de red, segmentación y las decisiones de perímetro antes de desplegar.
Clasificación, prevención de pérdida de datos, retención, eDiscovery y exportación en Google Workspace: etiquetas para Drive y Gmail y los controles que sostienen el ciclo de vida de la información.
Cloud Identity como IdP: creación de la instancia y del perfil de empresa, ciclo de vida de usuarios, sincronización con Directorio activo y la relación con Google Workspace.
Microsoft Entra como plano de identidad: autenticación, autorizaciones, acceso condicional y gobernanza. Lo que me llevé es la idea de que la identidad es la primera decisión de arquitectura y la última que conviene cambiar.
El trabajo operativo detrás de un sistema de identidad: altas, reasignaciones, grupos, permisos y revisiones periódicas. Lo que me llevé es cuánto de la seguridad de una organización es mantenimiento, no diseño.
Cómo se ordenan las piezas de seguridad en Azure: Defender, Sentinel, Key Vault, Defender for Cloud y la postura como servicio. Lo que me llevé es que la seguridad es una cadena de telemetría, no una lista de productos.
Elegir base de datos como decisión de arquitectura: relacional o no relacional, modelado, índices,Transactions y evolución del esquema. Lo que me llevé es que la elección de la base impone el modelo de concurrencia.
Gobernanza del contenido de Power BI: espacios de trabajo,.row-level seguridad,atianización, versionado y ciclo de vida. Lo que me llevé es que en BI la mayor parte del trabajo no es el informe, es decidir quién ve qué.
El lenguaje de medidas: contexto de filtro, funciones de tiempo, iteración y lo que cuesta una medida cara. Lo que me llevé es que un nombre de medida es una decisión de negocio, no una etiqueta.
Diseño de informes pensados para que alguien decida: jerarquía visual, foco, accesibilidad del color y densidad de información. Lo que me llevé es que un informe se prueba con la pregunta de quien lo va a usar, no con la que tiene quien lo hizo.
Tablas de hechos y dimensiones, relaciones y granularidad: el modelo que sostiene cada medida. Lo que me llevé es definir la granularidad antes de elegir las tablas, porque después no se puede cambiar sin rehacer.
La etapa que decide la calidad del resto: cargar, limpiar, tipar y validar antes de modelar. Lo que me llevé es tipar los datos temprano, porque una columna mal tipada se propaga hasta el informe.
El camino completo del dato bruto al informe: conectores, Power Query, modelado y visualización. Lo que me llevé es que el 70 % del trabajo está antes del gráfico, y es donde se decide si el informe sirve.
Cuándo elegir un almacén de documentos, de clave-valor o de grafos, y qué se gana y se pierde con cada modelo. Lo que me llevé es que la elección no la define la tecnología sino el patrón de acceso.
El recorrido completo: de la pregunta al dato, del dato a la medida y de la medida al informe. Lo que me llevé es que el 70 % del trabajo pasa antes de la visualización.
Aptitud aplicada de Microsoft: agentes de IA sobre Azure con memoria de conversación y capacidad de actuar, de un agente de gastos a un flujo multiagente de reservas.
De los fundamentos del agente a una solución multiagente desplegable sobre Microsoft Foundry: herramientas, MCP, Foundry IQ, Agent Framework y A2A.
Construir sobre Azure OpenAI: elegir modelo, diseñar prompts, agregar recuperación y evaluar la salida. Lo que me llevé es que el prompt es la interfaz del programa y por eso merece control de versiones.
Agentes conversacionales en Vertex AI y Dialogflow CX: flujos, intentos, fulfillment y la integración de Gemini en la conversación.
Orquestar flujos multiagente con Gemini Enterprise: cómo repartir trabajo entre asistentes y automatizar acciones entre sistemas.
La seguridad de la IA amplía la ciberseguridad para los riesgos específicos de los sistemas de IA: jailbreaking, inyección de prompt, controles del ciclo de vida y red teaming.
Model Armor protege las aplicaciones de IA contra inyección de prompt y datos maliciosos: filtrado de prompts y respuestas en el camino de la API.
La superficie de ataque de la IA en la nube: amenazas a modelos y datos, controles del modelo de responsabilidad compartida y prácticas de seguridad para cargas de IA.
Qué es un agente frente a una aplicación con IA: herramientas, memoria, planificación y el bucle de decisión. Lo que me llevé es que un agente sin herramientas es una forma cara de generar texto.
IA responsable para líderes: los principios de Google (utilidad, equidad, privacidad, seguridad) convertidos en decisiones de producto y gobierno.
Qué distingue a la IA de la programación clásica: datos, entrenamiento, inferencia y alucinaciones. Lo que me llevé es que un modelo es una función con pesos, no una base de datos que consulta.
La primera aplicación con Gemini Enterprise: conectores a fuentes de datos, grounding y un agente que responde sobre la empresa.
El mapa de servicios de IA de Azure: visión, voz, lenguaje, búsqueda y Document Intelligence, con sus casos de uso y sus límites. Lo que me llevé es elegir por tarea y no por Election de producto.
Gemini en Google Meet: resúmenes, captura de acuerdos y las funciones que convierten una reunión en un documento de trabajo.
Cómo se usa la IA generativa en el trabajo diario de desarrollo: prompts, uso responsable y límites de la herramienta. Lo que me llevé es que la herramienta no acorta el criterio, lo amplify: el resultado es tan bueno como la pregunta.
Gemini y Apps Script en tandas cortas de automatización: desde pedirle al modelo hasta ejecutar la tarea en las herramientas de Google.
Construir un videojuego con IA en Google Antigravity: el agente de desarrollo, los prompts y el ciclo de prototipado asistido.
Bicep, ARM y Desired State Configuration para llevar la infraestructura a control de versiones: plantillas, parámetros, entornos y estado deseado. Lo que me llevé es que un servidor recreado tiene que ser indistinguible del anterior.
Seguridad y evidencia dentro del pipeline: políticas como código, comprobaciones de dependencias, licencias y trazabilidad de cada cambio. Lo que me llevé es que el cumplimiento es un producto que se entrega junto con el software.
Control de versiones, paquetes, repositorios y actualización de la resolución de dependencias. Lo que me llevé es que la dependencia transitiva es código mío en todo lo que importa salvo en la licencia.
Qué es realmente una plataforma interna: paved roads, Golden Paths, autoservicio para el equipo de producto yDeveloper Experience. Lo que me llevé es que el objetivo no es la tecnología, es que el equipo de producto deje de pedir cosas.
GitHub Advanced Security: examen de secretos sobre todo el historial de Git, administración de dependencias con Dependabot y examen de código con CodeQL.
CodeQL tratando el código como datos: consultas sobre la base relacional, análisis de variantes, administración de GHAS y directivas de seguridad por repositorio.
Seguridad en canalizaciones de Azure DevOps sobre un escenario bancario: recursos de canalización, identidad de agentes, permisos, plantillas y variables seguras.
Google Security Operations (Unified SecOps): la consola unificada, ingesta de eventos, casos de investigación y detecciones sobre un entorno de entrenamiento.
La cultura SRE de Google: SLO, error budgets, postmortems sin culpa y el equilibrio entre velocidad de release y confiabilidad.
Certificación de NUCBA: diseño de APIs REST con Node, Express y TypeScript, persistencia en MongoDB, caché con Redis y seguridad con JWT.
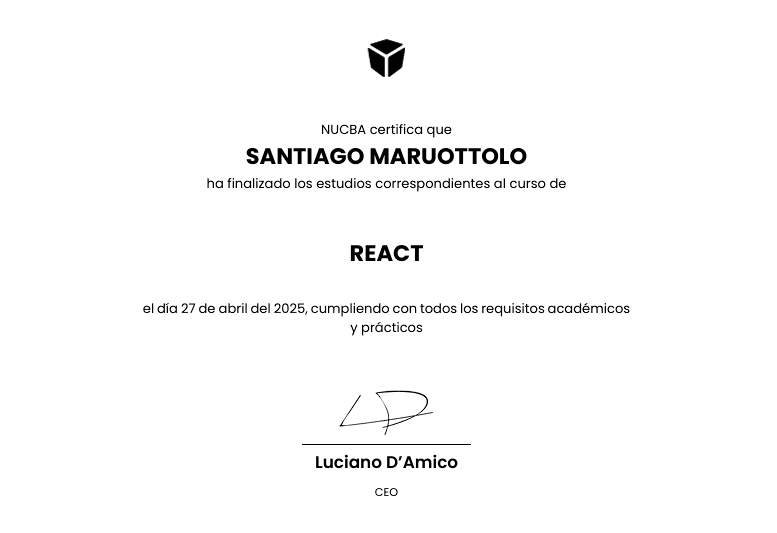
Certificación de NUCBA: React, arquitectura basada en componentes, hooks, gestión de estado global, ruteo y consumo de APIs.
Qué hay debajo de la consola: regiones, zonas de disponibilidad, servicios y el modelo de responsabilidad compartida. Lo que me llevé es la línea exacta entre lo que protege el proveedor y lo que protejo yo.
Certificación de NUCBA: JavaScript moderno, asincronismo y promesas, manipulación del DOM y eventos, y programación funcional sobre ES6+.
Certificado del Gobierno de la Ciudad de Buenos Aires: investigación de usuarios, arquitectura de la información y pruebas de usabilidad.
Certificación de NUCBA: diseño web, HTML5 semántico, accesibilidad, layouts mobile first y el ecosistema de preprocesadores y frameworks de UI.
HTML como lenguaje de marcado, CSS para la presentación y accesibilidad web desde el inicio: lectores de pantalla, navegación por teclado, contraste y Lighthouse.